
In PHP, der Software, auf der WordPress läuft, sind zwei kritische Sicherheitslücken bekannt geworden; die offiziellen Updates stehen seit dem 21. Oktober 2026 bereit. Für Sie als Website-Besitzerin oder -Besitzer stellt sich vor allem eine Frage: Müssen Sie jetzt selbst etwas tun? Dieser Beitrag ordnet ein, wer für welche Aktualisierung zuständig ist, was wir für unsere Hosting- und Wartungskunden veranlasst haben und was wir derzeit noch nicht bestätigen können.
Was in PHP passiert ist
Die Schwachstellen stecken nicht in WordPress, sondern in PHP selbst, also in der Software, die auf dem Server Ihre Seiten erzeugt. Nach dem Sicherheitsadvisory des PHP-Projekts erlauben beide Lücken (CVE-2026-109618 und CVE-2026-109619) die Ausführung von Schadcode aus der Ferne, ohne dass sich der Angreifer vorher anmelden muss; das PHP-Team bewertet beide mit 9.2 von 10 Punkten nach CVSS 4.0 und hat am 21. Oktober 2026 außerplanmäßige Sicherheitsupdates veröffentlicht: die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Gefährdet sind nach dieser Darstellung PHP-Installationen, die Webanfragen ausliefern.
Das BSI hat am selben Tag gewarnt und Betreiber aufgerufen, die Patches unverzüglich einzuspielen und exponierte Systeme verstärkt zu beobachten. Betroffen sind nach der dortigen Einschätzung alle bekannten PHP-Versionen, mindestens zurückgehend bis PHP 5.
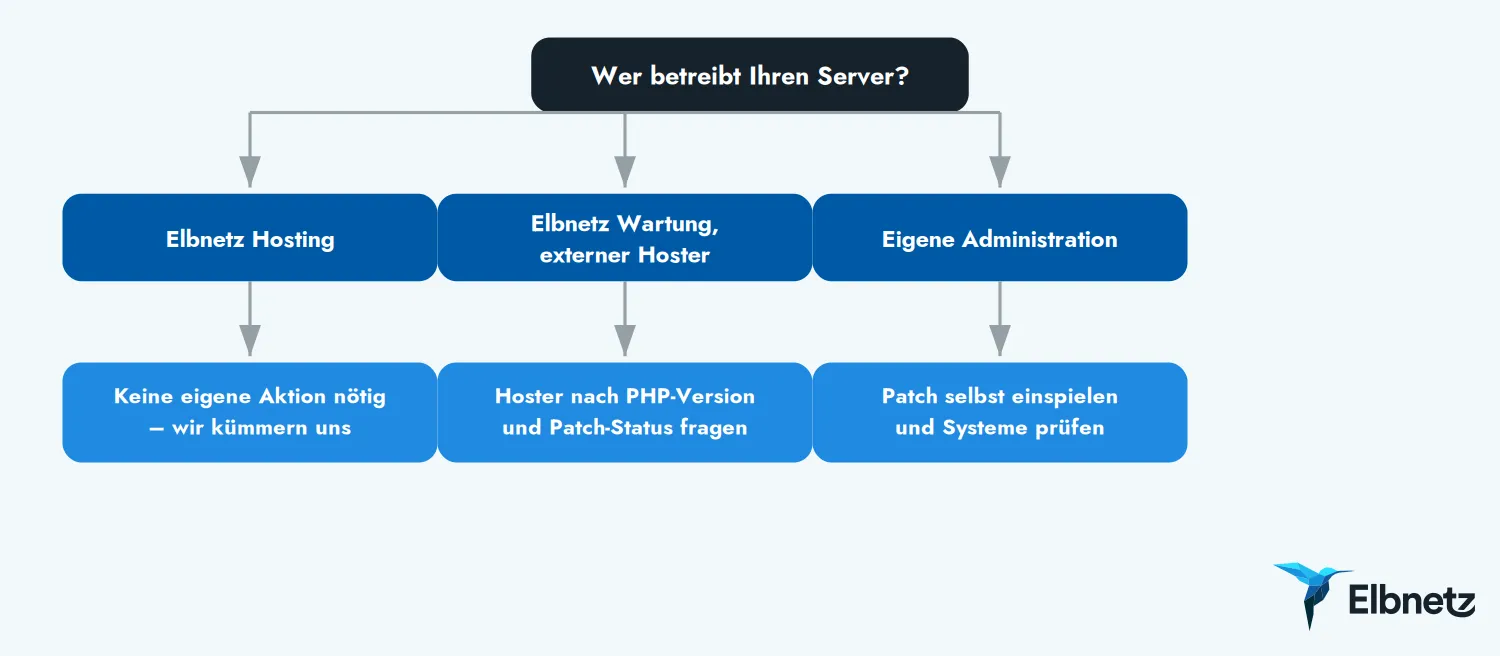
Die Lücke wird nicht im WordPress-Backend geschlossen, sondern auf dem Server. Wer den Server betreibt, spielt das Update ein. Wir halten deshalb die Frage „Wer ist bei mir für die Serverumgebung zuständig, und hat er reagiert?“ für die einzige, die Sie jetzt wirklich klären müssen.
Sie nutzen Hosting von Elbnetz?
Dann müssen Sie die Serverupdates nicht selbst durchführen. Wir haben unseren Hostingpartner Raidboxes bereits kontaktiert. Nach dessen Rückmeldung werden serverseitige Schutzmaßnahmen ausgerollt; die Installation der offiziellen PHP-Sicherheitsupdates wurde nach deren Veröffentlichung und technischer Prüfung angekündigt. Änderungen an Ihrer Website oder an Ihren Einstellungen sind laut dieser Rückmeldung nicht erforderlich.
Eine abschließende Bestätigung, dass die inzwischen veröffentlichten Updates auf allen unseren Hosting-Umgebungen installiert sind, liegt uns zum Stand dieses Beitrags nicht vor. Diesen Unterschied benennen wir bewusst: Die bisherigen Schutzmaßnahmen sind als Übergangslösung gedacht, und nach Angaben des PHP-Projekts beheben erst die Sicherheitsupdates selbst die Schwachstellen vollständig. Wir verfolgen die Rückmeldungen unseres Hostingpartners weiter und informieren Sie, sobald uns die Bestätigung vorliegt.
Sie nutzen unsere Wartung und hosten woanders?
Dann liegt der PHP-Patch beim Betreiber Ihrer Hosting-Umgebung, nicht bei uns. Die PHP-Umgebung läuft auf dem Hostingserver; ihre Aktualisierung übernimmt der Hosting-Anbieter oder die zuständige Serveradministration. WordPress, Themes und Plugins betreuen wir weiterhin im Rahmen unserer Website-Wartung, und ein Update innerhalb von WordPress ersetzt die Aktualisierung auf dem Server nicht.
Prüfen Sie als Erstes die Sicherheitsinformationen im Kundenbereich oder auf der Statusseite Ihres Anbieters. Dort veröffentlichen Hoster, welche Produkte betroffen sind und welche Aktualisierungen laufen. Finden Sie dort nichts, fragen Sie direkt nach, mit zwei konkreten Punkten: Welche PHP-Version läuft auf meinem Paket, und ist die gepatchte Fassung dieser Version bereits installiert? Eine allgemeine Antwort im Sinne von „Unsere Systeme sind abgesichert“ beantwortet diese Fragen nicht.
Welche PHP-Version läuft auf Ihrer Website?
Das ist die zweite Frage, die über Ihr Risiko entscheidet. Reguläre neue Versionen gibt es nur für die unterstützten Zweige 8.2 bis 8.5. Für PHP 8.1 und älter hat das PHP-Projekt keine fertige neue Version veröffentlicht; nach Darstellung des Sicherheitsanbieters Aikido stellt das PHP-Sicherheitsteam für 7.4, 8.0 und 8.1 lediglich minimale Korrekturen im Quellcode bereit. Ob die bei Ihnen ankommen, hängt davon ab, ob Ihr Hoster, Ihre Linux-Distribution oder ein kommerzieller LTS-Anbieter sie einbaut und ausliefert. Wer heute noch auf 7.4 oder 8.0 läuft, wartet also nicht auf ein Update, das von selbst kommt, sondern muss beim Anbieter nachfragen.
Hinzu kommt ein Datum, das unabhängig von diesem Vorfall gilt: PHP 8.2 erhält nach dem Unterstützungsplan des Projekts nur noch Sicherheitskorrekturen und läuft Ende 2026 aus. Wenn Ihre Website dort liegt, steht der Wechsel auf einen neueren Zweig ohnehin an. Warum wir die PHP-Version für wichtiger halten als jedes zusätzliche Sicherheits-Plugin, haben wir in einem eigenen Beitrag begründet. Dieser Fall zeigt den Grund in aller Deutlichkeit: Auf einer veralteten Version gibt es im Ernstfall nichts einzuspielen.
Ein Update macht einen Einbruch nicht rückgängig
Nach dem Patch ist die Lücke geschlossen, ein bereits erfolgter Zugriff aber nicht beseitigt. Das BSI hielt in seiner Warnung fest, dass bestätigte Ausnutzungen zu diesem Zeitpunkt nicht bekannt waren, unbestätigte Berichte über vorhandene Exploits aber bereits kursierten. Sicherheitsanbieter datieren das Durchsickern erster Details auf den Tag vor der Veröffentlichung der Updates. Ob eine einzelne Website betroffen war, lässt sich daraus nicht ableiten, und wir haben keine Hinweise auf betroffene Kundenprojekte.
Achten Sie in den kommenden Wochen auf Auffälligkeiten: unerklärliche Weiterleitungen, neue Benutzerkonten, plötzlich veränderte Dateien, Warnmeldungen von Google. Was dann zu tun ist, steht in unserem Notfallplan für gehackte WordPress-Websites. Und prüfen Sie bei dieser Gelegenheit, ob Ihre Backups aktuell sind und ob Sie einen Stand aus der Zeit vor dem Bekanntwerden der Lücken wiederherstellen könnten, also vor dem 20. Oktober 2026.
Was in Ihrer Hand bleibt
Die Lücke selbst können Sie nicht beeinflussen, die Antwortzeit Ihrer Dienstleister schon. Wenn Sie bei uns hosten, läuft die Aktualisierung über unseren Hostingpartner, und wir melden uns, sobald die vollständige Installation bestätigt ist. Hosten Sie anderswo, hängt alles daran, wie schnell dieser Anbieter patcht und wie offen er darüber informiert. Das ist eine einmalige Frage in dieser Woche und zugleich eine dauerhafte: Wir halten fehlende Kommunikation in einer solchen Lage für ein Warnsignal, das bei der Wahl des Hosters zählen sollte.
Die PHP-Version Ihrer Website dagegen ist eine Entscheidung, die Sie heute treffen können, nicht erst beim nächsten Vorfall.